Требование многофакторной аутентификации (MFA) повышает безопасность внешнего обмена, требуя, чтобы внешние сотрудники входили в систему с дополнительным уровнем аутентификации для получения доступа к любому содержимому, которое вы им предоставляете.
USM Content
Политика Require MFA обеспечивает аутентификацию внешних сотрудников с помощью многофакторной аутентификации (MFA), повышая их безопасность за счет дополнительного уровня проверки. Даже если пароль будет скомпрометирован, функция MFA предотвратит несанкционированный доступ.
Если поставщик удостоверений внешнего соавтора не поддерживает многофакторную аутентификацию или не может сообщить Smartsheet о статусе её завершения, наша собственная многофакторная аутентификация на основе электронной почты обеспечит резервную копию.
Поддерживаемые методы
- SAML (Okta, Entra ID, AD FS)
- Рабочая учётная запись Microsoft
- Одноразовый пароль по электронной почте
Многофакторная аутентификация на основе электронной почты
Это механизм одноразовых, ограниченных по времени паролей, предоставляемых по электронной почте. Он применяется в ситуациях, когда стандартная многофакторная аутентификация через поставщика удостоверений соавтора невозможна.
Если система не может определить, что внешний сотрудник выполнил MFA на элементе, к которому применяется политика, на его аккаунт будет отправлено электронное письмо, как только он нажмет на элемент.
Если пользователь три раза подряд неправильно введёт проверочный код, то сможет повторить попытку только через 30 минут.
Активируйте политику "Требовать MFA
- Войдите в Центр администратора.
- Выберите значок Меню и перейдите к Настройки > Защищенный внешний доступ.
- Передвиньте тумблер Требовать MFA, чтобы включить эту политику.
- Чтобы разрешить администраторам рабочих пространств применять политику к определенным рабочим пространствам, выберите кнопку Workspace opt-in.
Чтобы применить политику ко всем элементам плана, выберите Enforce on all plan assets (Применить ко всем активам плана).
Чтобы получить отчет, показывающий все рабочие пространства с включенной политикой Require MFA на вашем тарифном плане, обратитесь в службу поддержки.
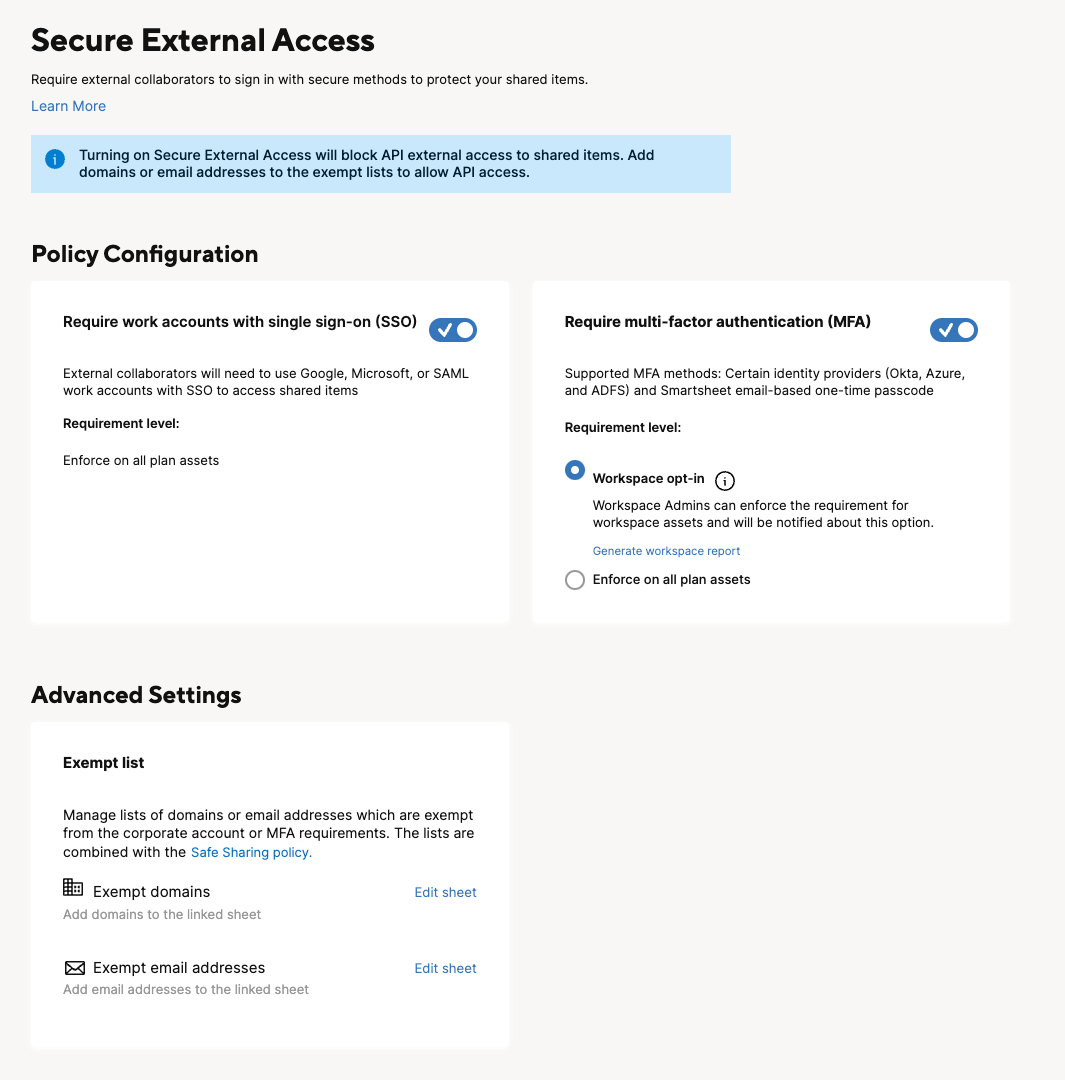
Активация MFA для доступа к рабочему пространству
Если системный администратор включит опцию Workspace opt-in, администраторы Workspace смогут применять политику Require MFA на определенных рабочих пространствах.
Чтобы активировать MFA для конкретного рабочего пространства:
- Перейдите в рабочую область и выберите Share в правом верхнем углу.
- В верхней части окна совместного доступа выберите Настроить .
- Передвиньте тумблер Require MFA, чтобы включить эту функцию. Настройки применяются ко всем элементам в рабочей области, а не к отдельным элементам.
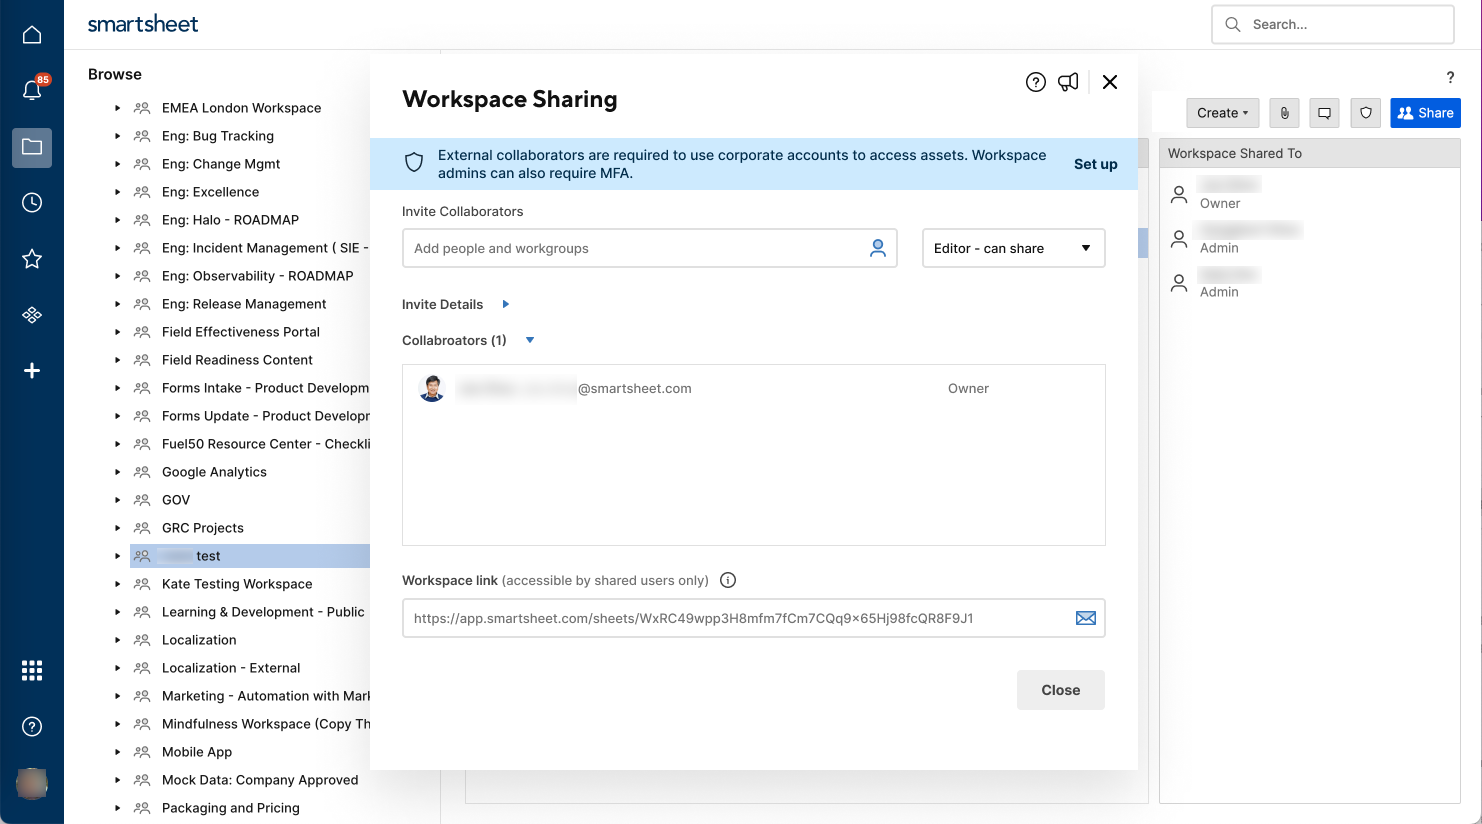
Примечания
- Эта политика применяется к пользователям, которые не входят ни в один проверенный домен плана, включившего эту политику, ни в один домен/электронный адрес, указанный в списке исключений для этих политик.
- Срок действия одноразовых, ограниченных по времени паролей составляет десять минут. После истечения срока действия пользователи должны сгенерировать новый
- Если политика Require MFA активна, системные администраторы не могут деактивировать функцию MFA на основе электронной почты. Он разработан как резервный вариант для обеспечения безопасности, даже если основной метод MFA недоступен.