多要素認証 (MFA) を必須にすることで、外部の人物とのコンテンツ共有時のセキュリティを強化できます。共有したコンテンツに外部の共同作業者がアクセスしようとすると、サインインするために追加の認証が要求されます。
USM Content
多要素認証 (以下「MFA」) を必須にするよう設定することで、外部の共同作業者は MFA での認証が必要になります。複数の検証方法を組み合わせることで、セキュリティが強化されます。パスワードが侵害された場合でも、MFA 機能により不正アクセスを防止できます。
外部の共同作業者の ID プロバイダー (IdP) が MFA をサポートしていない場合、または Smartsheet に MFA の完了ステータスを伝えられない場合、認証アプリがバックアップとして機能します。
サポートしている手法
- SAML (Okta、Entra ID、AD FS)
- Microsoft ワーク アカウント
- 認証アプリ (Google Authenticator、Microsoft Authenticator) *
* Smartsheet はどの認証アプリとも技術的に互換性がありますが、正式なテストが完了している Microsoft Authenticator および Google Authenticator の使用を推奨しています。Smartsheet によるサポートは、これらの推奨アプリケーションを使用した構成に限定されています。
認証アプリ
認証アプリは、MFA に使用される時間ベースのワンタイム パスコード (TOTP) またはその他の暗号化コードを生成します。ユーザーが Smartsheet で認証アプリを設定すると、デバイス上に一定時間ごとに変わる一意のコードが生成されます。このコードは、本人確認の際にパスワードと併用します。
初回利用時には、1 回限りのセットアップが必要になります。MFA が必要な Smartsheet の共有アイテムにアクセスするには、Microsoft Authenticator や Google Authenticator などの認証アプリの設定が必要になります。QR コードをスキャンするか、選択した認証アプリにシークレット キーを入力し、そのアプリで生成された 6 桁のコードで認証します。設定が完了すると、外部共有アイテムにアクセスできるようになります。
ユーザーがデバイスを紛失したり、認証アプリが機能しなくなった場合でも、Google Authenticator バックアップ キーを保存している、または Microsoft Authenticator のクラウド バックアップを有効にしている場合は、セルフリカバリー オプションを利用できます。これらのセルフサービス手順で問題が解決しない場合は、Smartsheet サポートに連絡して認証アプリの設定をリセットします。これにより、ユーザーは次回サインイン時に 1 回限りのセットアップを再度完了できます。
MFA必須オプションをアクティブにする
- 管理センターにサインインします。
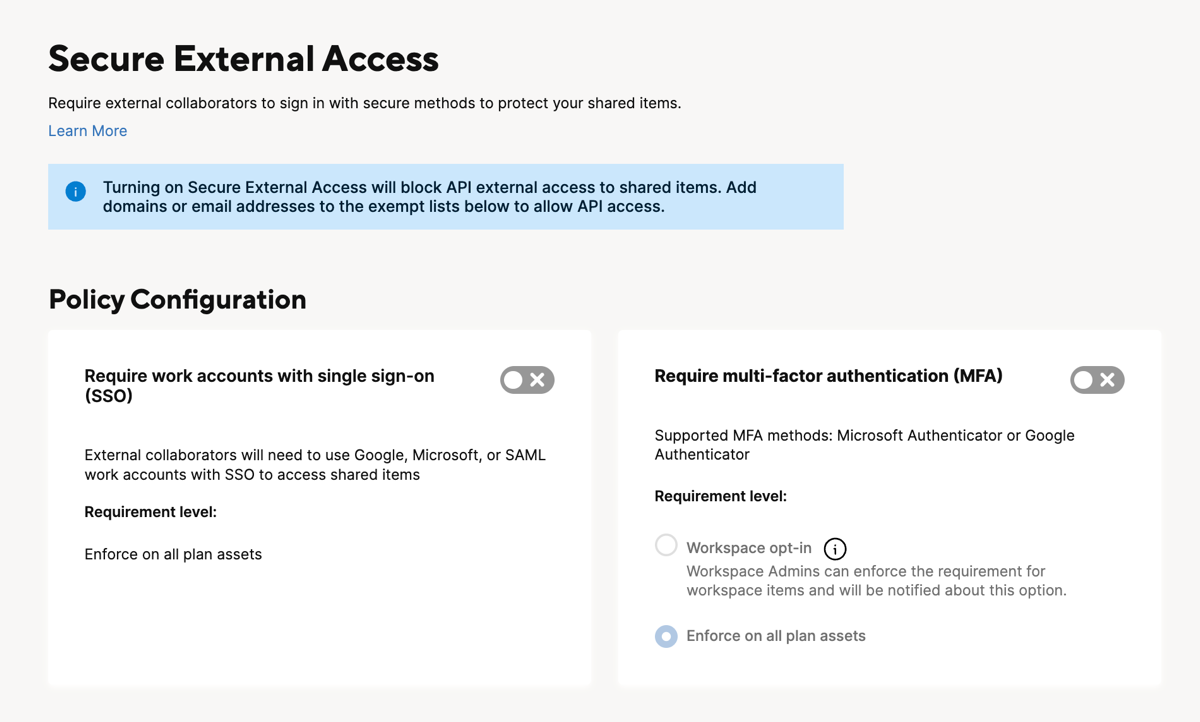
- メニュー アイコンを選択し、[設定] > [セキュア外部アクセス] の順に進みます。
- 「MFA を要求する」をオンにします。
- ワークスペース管理者が特定のワークスペースにポリシーを適用できるようにするには、[ワークスペースのオプトイン] をクリックします。
- プランの全アイテムを対象にポリシーを一括適用するには、[すべてのプラン アセットに適用] を選択します。
MFA 必須オプションが有効になっているワークスペース一覧を記載したレポートを取得するには、サポートまでご連絡ください。
ワークスペースを対象に MFA をアクティブ化する
システム管理者が [ワークスペースのオプトイン] を有効にした場合、ワークスペース管理者は特定のワークスペースにMFA 必須ポリシーを適用できます。
このポリシーは、ポリシーを有効にしたプランの検証済みドメイン、またはこれらのポリシーの除外リストに記載されたドメイン/メール アドレスの一部ではないユーザーに適用されます。
特定のワークスペースに対して MFA をアクティブ化するには、以下の手順を行います。
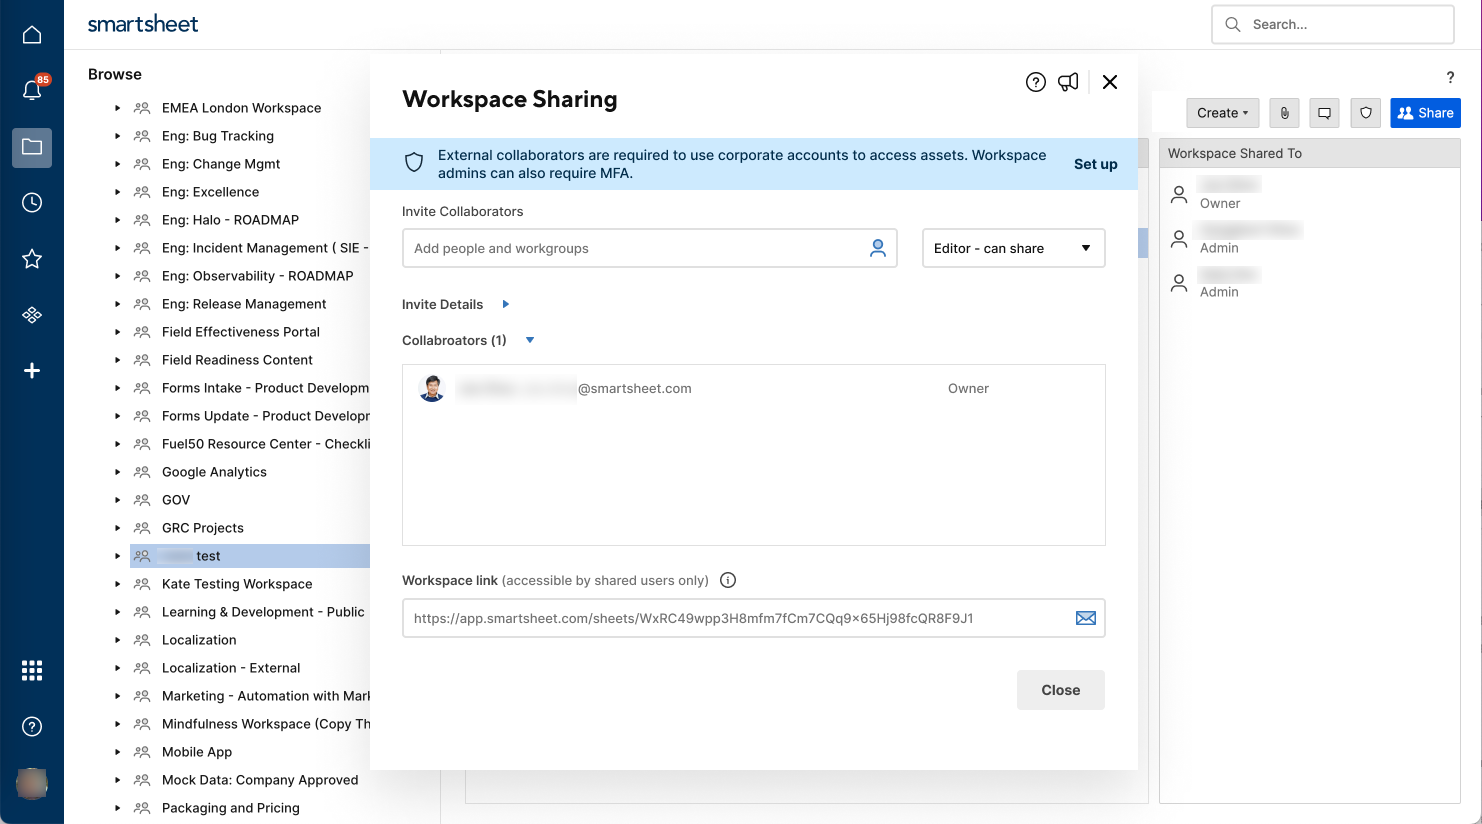
- ワークスペースに移動し、右上にある [共有] を選択します。
- 共有ウィンドウの上部から [設定] を選択します。
- 「MFA を要求する」のトグルをオンにします。設定は個々のアイテムではなく、ワークスペース内のすべてのアイテムに適用されます。